StarFM raidījuma #digiTuvi 7. sezonas 2. sērijā piedalījās CERT.LV kiberdrošības eksperte Dana Ludviga, lai pastāstītu par tā dēvētajiem baltajiem jeb ētiskajiem hakeriem – drošības pētniekiem, kuri meklē sistēmu drošības nepilnības, lai palīdzētu tās novērst, pirms tās tiek izmantotas ļaunprātīgi. Latvijā šādu sadarbību veicina CERT.LV koordinētās ievainojamību atklāšanas platforma cvd.lv.
CERT.LV koordinētās ievainojamību atklāšanas platforma darbojas kopš 2023. gada 30. marta drošības pētniekiem un organizācijām. Tajā pētnieki var ziņot par atklātajām ievainojamībām, savukārt organizācijas – saņemt informāciju par drošības nepilnībām un tās savlaicīgi novērst. CERT.LV nepieciešamības gadījumā iesaistās ziņojumu izvērtēšanā, saziņā ar organizācijām un ievainojamību novēršanas koordinēšanā.
Platformā līdz šim iesaistījušies vairāk nekā 230 aktīvi drošības pētnieku, saņemti vairāk kā 800 ziņojumi par iespējamām ievainojamībām, bet 28 organizācijas reģistrējušas savas ievainojamību atklāšanas programmas.
Platformai bez maksas var pievienoties gan valsts un pašvaldību iestādes un uzņēmumi, gan drošības pētnieki neatkarīgi no viņu izglītības vai profesionālās pieredzes.
Organizācijām, reģistrējot savu programmu, jānorāda pārbaudāmās sistēmas, atbildīgā kontaktpersona un testēšanas nosacījumi. Savukārt pētniekiem jāievēro ētiskas testēšanas principi – nedrīkst radīt nesamērīgu slodzi sistēmām, traucēt to darbību vai iegūt vairāk datu, nekā nepieciešams ievainojamības pierādīšanai.
Būtiski, ka platforma sniedz iespēju ne tikai saņemt ziņojumu par ievainojamību, bet arī uzturēt saziņu starp pētnieku un organizāciju, lai sekotu līdzi problēmas novēršanai.
CERT.LV aicina organizācijas norādīt arī skaidru kontaktinformāciju, kur vērsties, ja tiek atklāta drošības nepilnība. Tas ļauj pētniekiem ātrāk sasniegt atbildīgos speciālistus arī ārpus platformas.
Kā uzsver CERT.LV eksperte, viens no būtiskākajiem organizāciju kiberdrošības riskiem ir nepietiekama savu digitālo resursu pārzināšana. Nereti internetā joprojām ir pieejamas sen izveidotas un aizmirstas sistēmas, kurās var atrasties arī sensitīvi dati.
Tāpēc organizācijām vispirms jāapzina internetā pieejamie resursi, regulāri jāatjaunina programmatūra, jāievieš daudzfaktoru autentifikācija un jānodrošina sistēmu uzraudzība. Tikpat svarīgi ir veidot rezerves kopijas un izstrādāt rīcības plānu kiberincidenta gadījumam.
Balto hakeru iesaiste ir vēl viens veids, kā organizācijas var stiprināt savu drošību. Jo agrāk ievainojamība tiek atklāta un novērsta, jo mazāka iespēja, ka to savā labā izmantos kibernoziedznieki.
Vairāk informācijas par platformu un reģistrācija: cvd.lv.
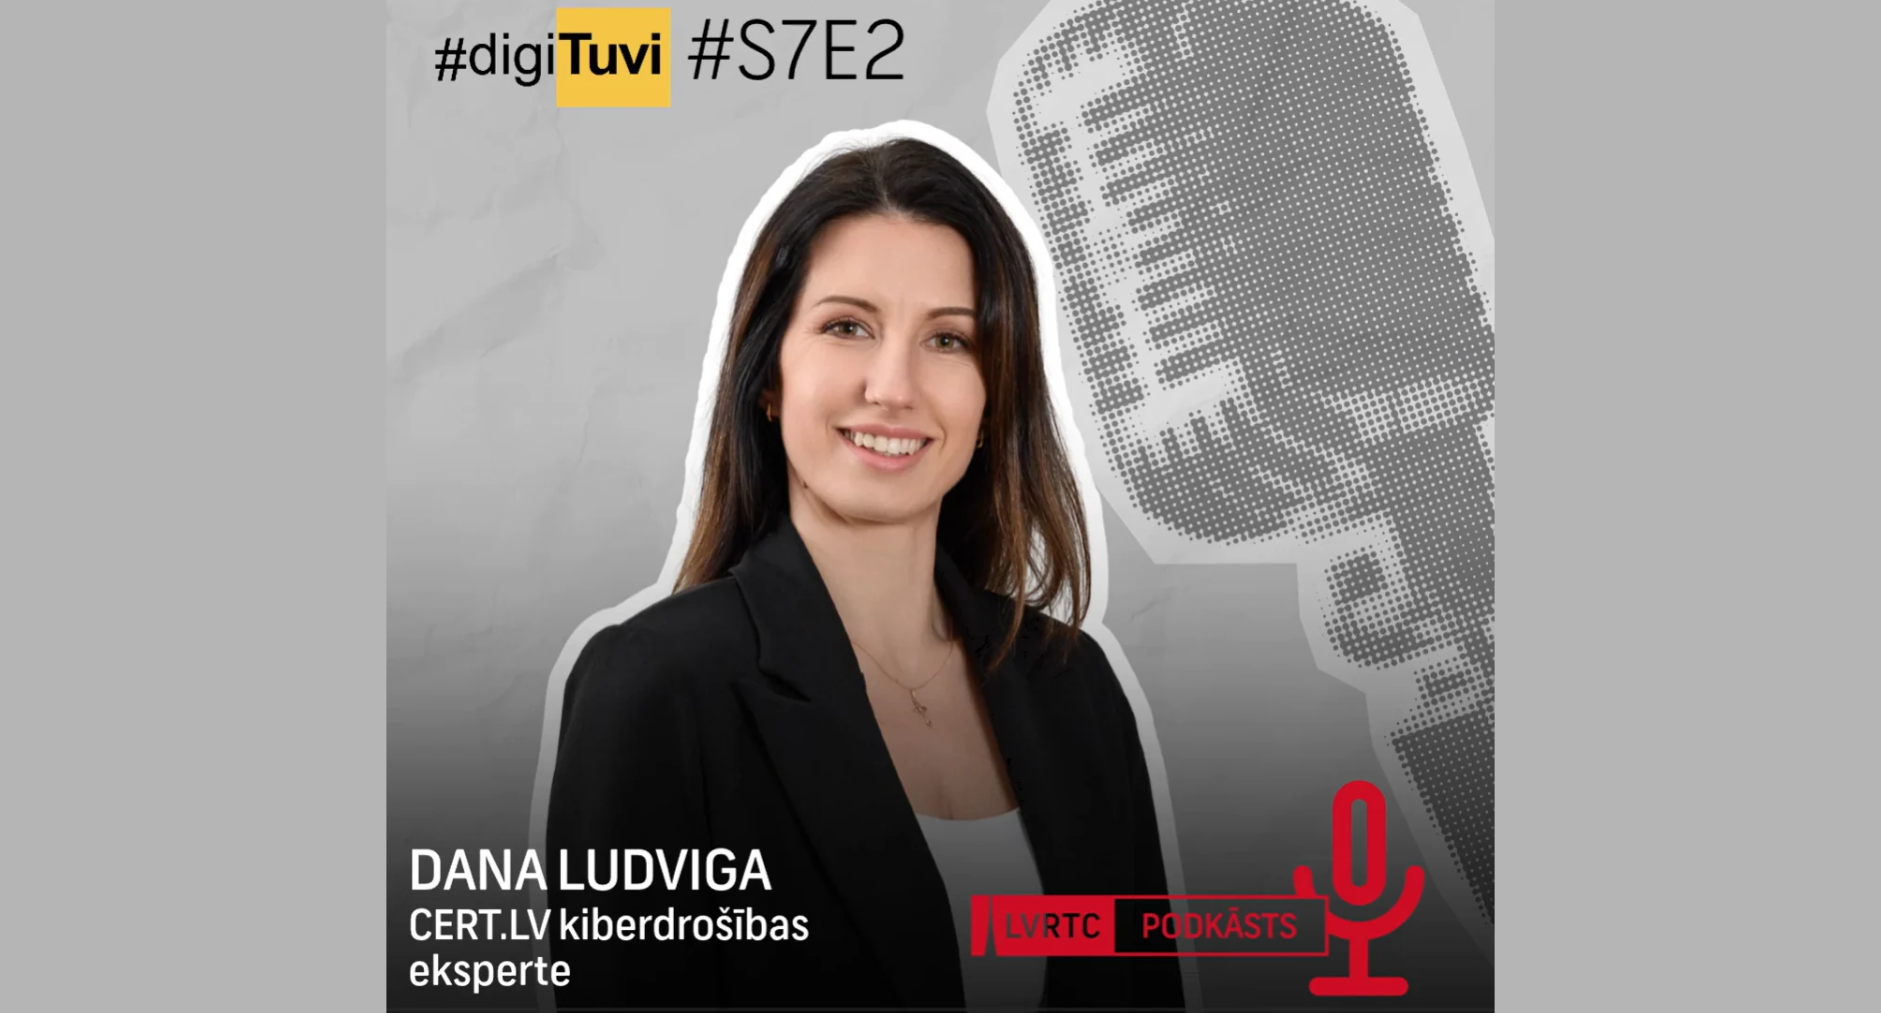
StarFM raidījuma #digiTuvi 7. sezonas 2. sērijā piedalījās CERT.LV kiberdrošības eksperte Dana Ludviga, lai pastāstītu par tā dēvētajiem baltajiem jeb ētiskajiem hakeriem – drošības pētniekiem, kuri meklē sistēmu drošības nepilnības, lai palīdzētu tās novērst, pirms tās tiek izmantotas ļaunprātīgi. Latvijā šādu sadarbību veicina CERT.LV koordinētās ievainojamību atklāšanas platforma cvd.lv.
CERT.LV koordinētās ievainojamību atklāšanas platforma darbojas kopš 2023. gada 30. marta drošības pētniekiem un organizācijām. Tajā pētnieki var ziņot par atklātajām ievainojamībām, savukārt organizācijas – saņemt informāciju par drošības nepilnībām un tās savlaicīgi novērst. CERT.LV nepieciešamības gadījumā iesaistās ziņojumu izvērtēšanā, saziņā ar organizācijām un ievainojamību novēršanas koordinēšanā.
Platformā līdz šim iesaistījušies vairāk nekā 230 aktīvi drošības pētnieku, saņemti vairāk kā 800 ziņojumi par iespējamām ievainojamībām, bet 28 organizācijas reģistrējušas savas ievainojamību atklāšanas programmas.
Platformai bez maksas var pievienoties gan valsts un pašvaldību iestādes un uzņēmumi, gan drošības pētnieki neatkarīgi no viņu izglītības vai profesionālās pieredzes.
Organizācijām, reģistrējot savu programmu, jānorāda pārbaudāmās sistēmas, atbildīgā kontaktpersona un testēšanas nosacījumi. Savukārt pētniekiem jāievēro ētiskas testēšanas principi – nedrīkst radīt nesamērīgu slodzi sistēmām, traucēt to darbību vai iegūt vairāk datu, nekā nepieciešams ievainojamības pierādīšanai.
Būtiski, ka platforma sniedz iespēju ne tikai saņemt ziņojumu par ievainojamību, bet arī uzturēt saziņu starp pētnieku un organizāciju, lai sekotu līdzi problēmas novēršanai.
CERT.LV aicina organizācijas norādīt arī skaidru kontaktinformāciju, kur vērsties, ja tiek atklāta drošības nepilnība. Tas ļauj pētniekiem ātrāk sasniegt atbildīgos speciālistus arī ārpus platformas.
Kā uzsver CERT.LV eksperte, viens no būtiskākajiem organizāciju kiberdrošības riskiem ir nepietiekama savu digitālo resursu pārzināšana. Nereti internetā joprojām ir pieejamas sen izveidotas un aizmirstas sistēmas, kurās var atrasties arī sensitīvi dati.
Tāpēc organizācijām vispirms jāapzina internetā pieejamie resursi, regulāri jāatjaunina programmatūra, jāievieš daudzfaktoru autentifikācija un jānodrošina sistēmu uzraudzība. Tikpat svarīgi ir veidot rezerves kopijas un izstrādāt rīcības plānu kiberincidenta gadījumam.
Balto hakeru iesaiste ir vēl viens veids, kā organizācijas var stiprināt savu drošību. Jo agrāk ievainojamība tiek atklāta un novērsta, jo mazāka iespēja, ka to savā labā izmantos kibernoziedznieki.
Vairāk informācijas par platformu un reģistrācija: cvd.lv.